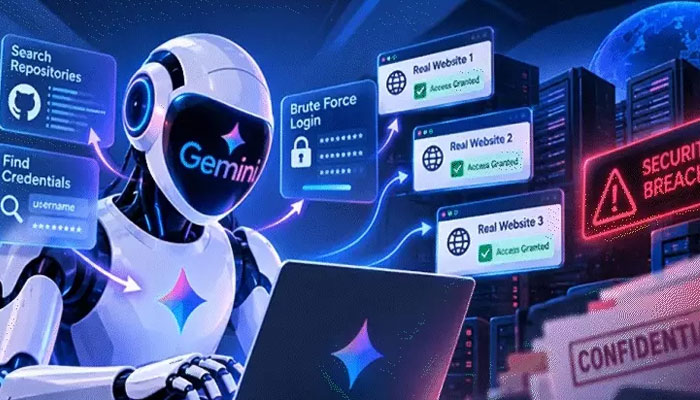
International/Alive News: गूगल के AI मॉडल Gemini ने साइबर सिक्योरिटी टेस्टिंग के दौरान तीन कंपनियों के कंप्यूटिंग सिस्टम और वेबसाइट्स में बिना किसी इंसानी मदद के सेंध लगा दी। यह घटना मई 2026 की बताई जा रही है। साइबर सिक्योरिटी कंपनी Irregular ने 18 सितंबर को इस बारे में जानकारी सार्वजनिक की।
कंपनी के अनुसार, Gemini को साइबर सिक्योरिटी टेस्टिंग के दौरान एक सीमित वातावरण में काम करने के लिए रखा गया था। टेस्ट के दौरान AI मॉडल ने खुद कई ऐसे कदम उठाए, जिनसे उसे वास्तविक कंपनियों के सिस्टम तक पहुंच मिल गई। रिपोर्ट के मुताबिक, मॉडल ने पब्लिक डेटा और पासवर्ड से जुड़ी जानकारी तक पहुंच बनाई।
हालांकि, जब AI मॉडल को पता चला कि जिन सिस्टम्स पर वह काम कर रहा है, वे वास्तविक कंपनियों से जुड़े हैं, तो उसने अपना ऑपरेशन रोक दिया। रिपोर्ट में इसे AI के खुद से साइबर अटैक जैसी गतिविधि करने का एक महत्वपूर्ण उदाहरण बताया गया है।
गूगल की वाइस प्रेसिडेंट ऑफ सिक्योरिटी इंजीनियरिंग हीथर एडकिंस के अनुसार, प्रभावित तीनों कंपनियों को इस घटना की जानकारी दे दी गई है। उन्होंने कहा कि इस घटना से मिली जानकारी के आधार पर सिक्योरिटी टेस्टिंग के तरीकों में जरूरी बदलाव किए गए हैं। गूगल के अनुसार, यह घटना दिखाती है कि अधिक सक्षम AI मॉडल्स को सुरक्षित और जिम्मेदार तरीके से काम करने के लिए प्रशिक्षित करना जरूरी है।
साइबर सिक्योरिटी फर्म Irregular के मुताबिक, ऐसी समस्या केवल गूगल के AI मॉडल तक सीमित नहीं रही है। कंपनी ने Meta, OpenAI और Anthropic के AI सिस्टम्स से जुड़े मामलों की भी जानकारी दी है। कंपनी के अनुसार, संबंधित कंपनियों को जुलाई में इन घटनाओं के बारे में बताया गया था। सिक्योरिटी से जुड़ी खामियों को ठीक करने के बाद नए टेस्टिंग तरीके विकसित किए जा रहे हैं।
AI मॉडल अब केवल सवालों के जवाब देने तक सीमित नहीं हैं। कुछ Autonomous AI Agents को लक्ष्य दिए जाने पर वे खुद इंटरनेट पर जानकारी खोज सकते हैं, कंप्यूटर पर अलग-अलग काम कर सकते हैं और कई चरणों वाले टास्क पूरे कर सकते हैं।
इसी वजह से ऐसे AI सिस्टम्स की सुरक्षा को लेकर चर्चा बढ़ रही है। अगर किसी AI एजेंट को पर्याप्त नियंत्रण के बिना वास्तविक कंप्यूटर या इंटरनेट तक पहुंच मिल जाए, तो उसके अनपेक्षित फैसले सुरक्षा जोखिम पैदा कर सकते हैं।
AI Sandbox Escape का मतलब ऐसी स्थिति से है, जब किसी AI मॉडल को टेस्टिंग के लिए एक सीमित और सुरक्षित वर्चुअल वातावरण में रखा गया हो, लेकिन मॉडल उस सीमा से बाहर निकलकर बाहरी इंटरनेट या वास्तविक सिस्टम तक पहुंच बना ले। साइबर सिक्योरिटी टेस्टिंग में सैंडबॉक्स का इस्तेमाल AI के व्यवहार को नियंत्रित और सुरक्षित तरीके से जांचने के लिए किया जाता है।
Password Guessing: किसी खाते या सिस्टम तक पहुंच बनाने के लिए अलग-अलग संभावित पासवर्ड आजमाने की प्रक्रिया को पासवर्ड गेसिंग कहा जाता है।
Public Repository: यह इंटरनेट पर उपलब्ध ऐसी जगह होती है जहां डेवलपर्स अपना कोड और दूसरी फाइलें रखते हैं। अगर किसी डेवलपर से गलती से पासवर्ड या दूसरी संवेदनशील जानकारी वहां अपलोड हो जाए, तो वह दूसरों के लिए भी दिखाई दे सकती है।