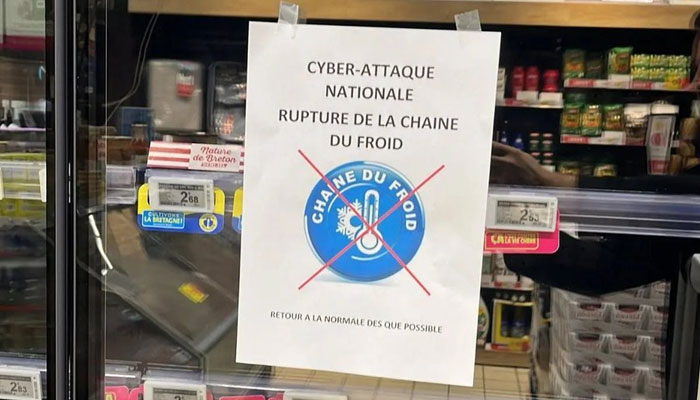
International/Alive News: फ्रांस में सैकड़ों सुपरमार्केट्स के रेफ्रिजरेशन सिस्टम पर बड़े साइबर हमले की खबर सामने आई है। इस हमले से 480 से ज्यादा दुकानों के फ्रिज और फ्रीजर प्रभावित हुए। रिपोर्ट्स के मुताबिक, कुछ जगहों पर तापमान 50 डिग्री सेल्सियस तक पहुंच गया, जिससे ताजा और फ्रोजन खाद्य पदार्थ खराब हो गए। कई दुकानों में आग लगने की भी खबर है।
फ्रांसीसी मीडिया रिपोर्ट्स के अनुसार, हैकरों ने दुकानों के रेफ्रिजरेशन सिस्टम की सेटिंग बदलकर उन्हें डीफ्रॉस्टिंग मोड में डाल दिया। इससे फ्रिज और फ्रीजर में रखा सामान गर्म होने लगा। रिटेल कंपनियों ने इस घटना को बेहद गंभीर बताया है। हालांकि, पूरे मामले में नुकसान और प्रभावित दुकानों की संख्या की आधिकारिक पुष्टि जरूरी है।
प्रधानमंत्री ने साइबर हमले की जांच के दिए आदेश
फ्रांस के प्रधानमंत्री सेबास्टियन लेकोर्नू ने राष्ट्रीय साइबर सुरक्षा एजेंसी ANSSI को मामले की जांच करने के निर्देश दिए हैं। जांच एजेंसियां यह भी पता लगा रही हैं कि क्या दूसरे यूरोपीय देशों की कंपनियां भी इस हमले से प्रभावित हुई हैं।
पेरिस अभियोजन कार्यालय के मुताबिक, यह बड़े स्तर का साइबर हमला है, जिसमें देशभर के कई बड़े खाद्य खुदरा कारोबारियों के इंटरनेट से जुड़े रेफ्रिजरेशन सिस्टम को निशाना बनाया गया।
हैकरों ने फ्रिज का तापमान कैसे बढ़ाया?
सुपरमार्केट्स में फ्रिज और फ्रीजर को आमतौर पर इलेक्ट्रॉनिक कंट्रोल पैनल के जरिए संचालित किया जाता है। ये पैनल दुकानों के रेफ्रिजरेशन सिस्टम की सेटिंग नियंत्रित करते हैं। इंटरनेट से जुड़े होने के कारण मेंटेनेंस करने वाली कंपनियां दूर बैठकर भी इनकी निगरानी और सेटिंग में बदलाव कर सकती हैं।
अगर कोई हैकर इस सिस्टम तक अनधिकृत पहुंच बना ले, तो वह तापमान और दूसरे नियंत्रण बदल सकता है। ऐसी स्थिति में फ्रिज की कूलिंग कम हो सकती है या डीफ्रॉस्टिंग प्रक्रिया शुरू हो सकती है।
डीफ्रॉस्टिंग के दौरान फ्रिज या फ्रीजर में जमी बर्फ पिघलाई जाती है। यदि यह प्रक्रिया गलत तरीके से शुरू हो जाए या लंबे समय तक चलती रहे, तो खाद्य पदार्थों को सुरक्षित तापमान पर रखना मुश्किल हो सकता है।
डैनफॉस के सॉफ्टवेयर में कमजोरी की आशंका
फ्रांस की साइबर सुरक्षा एजेंसी ने डेनमार्क की कंपनी डैनफॉस के सॉफ्टवेयर में एक कमजोरी की पहचान की है। प्रधानमंत्री कार्यालय के एक अधिकारी के मुताबिक, कंपनी के सिस्टम का इस्तेमाल सुपरमार्केट्स के फ्रिज और फ्रीजर को नियंत्रित करने के लिए किया जाता है।
डैनफॉस ने कहा कि उसे फ्रांस में रेफ्रिजरेशन सिस्टम से जुड़ी घटनाओं की जानकारी है। कंपनी के अनुसार, प्रभावित सिस्टम में सॉफ्टवेयर के पुराने वर्जन का इस्तेमाल हो रहा था। कंपनी ने ग्राहकों को सॉफ्टवेयर अपडेट रखने और पुराने उपकरणों को बदलने की सलाह दी है।
इससे पहले 9 अगस्त को साइबर सुरक्षा कंपनी क्लैरोटी ने डैनफॉस के सिस्टम में कुछ कमजोरियों को लेकर रिपोर्ट जारी की थी। रिपोर्ट में बताया गया था कि इन कमजोरियों का फायदा उठाकर हमलावर कुछ परिस्थितियों में उचित पहचान सत्यापन के बिना सिस्टम तक पहुंच सकते हैं।
फ्रांस के खुदरा कारोबार से जुड़े संगठन FCD ने डैनफॉस से घटना के बारे में पूरी जानकारी सार्वजनिक करने की मांग की है। हालांकि, सॉफ्टवेयर में कमजोरी मिलने और मौजूदा हमले के बीच सटीक संबंध की पुष्टि जांच के बाद ही हो सकेगी।
रिटेल कंपनियों को करोड़ों यूरो के नुकसान की आशंका
इस साइबर हमले से पूरे फ्रांसीसी खुदरा क्षेत्र को हुए नुकसान का कुल आंकड़ा अभी सामने नहीं आया है। हालांकि, इंटरमार्शे के CEO थिएरी कोटियार ने आशंका जताई कि एक ही दिन में देशभर में कई करोड़ यूरो का नुकसान हो सकता है।
इंटरमार्शे के मुताबिक, जिन दुकानों में खाद्य पदार्थ खराब हुए हैं, उन्हें प्रभावित ताजा और फ्रोजन सामान फेंकना पड़ सकता है। इससे कंपनियों को आर्थिक नुकसान के साथ खाद्य सामग्री की बर्बादी का भी सामना करना पड़ेगा।
दूसरी रिटेल कंपनी कोऑपरेटिव यू के CEO डोमिनिक शेल्शर ने बताया कि रविवार रात से ही उनकी कंपनी के रेफ्रिजरेशन सिस्टम में समस्याएं आ रही थीं।
उन्होंने खाद्य पदार्थों को सुरक्षित रखने और लोगों तक खाने-पीने की चीजें पहुंचाने वाली व्यवस्था को निशाना बनाने पर चिंता जताई। मामले की जांच जारी है और इसके पीछे जिम्मेदार लोगों की पहचान की जा रही है।